轻核心
核心负责路由、上下文、会话、工具与执行编排,不吞并每个平台的业务规则。
像 OpenClaw 这类个人 Agent 更偏向个人工具使用和用户自有配置。AtlasClaw 则把核心编排与 Provider 运行时合同分开,让多用户部署、受控执行、权限治理和企业系统边界能够在生产环境里成立。
AtlasClaw 的设计重点不是把所有逻辑堆进核心,而是保持边界稳定。
核心负责路由、上下文、会话、工具与执行编排,不吞并每个平台的业务规则。
每个 Provider 都封装 SmartCMP、Jira、ITSM、可观测、OA、CRM 等目标系统的配置 schema、鉴权行为、可复用领域操作、薄 Skills、Context 与接口归一化。
AtlasClaw 传递真实用户身份边界,把授权与审计继续留在目标平台。
 点击放大
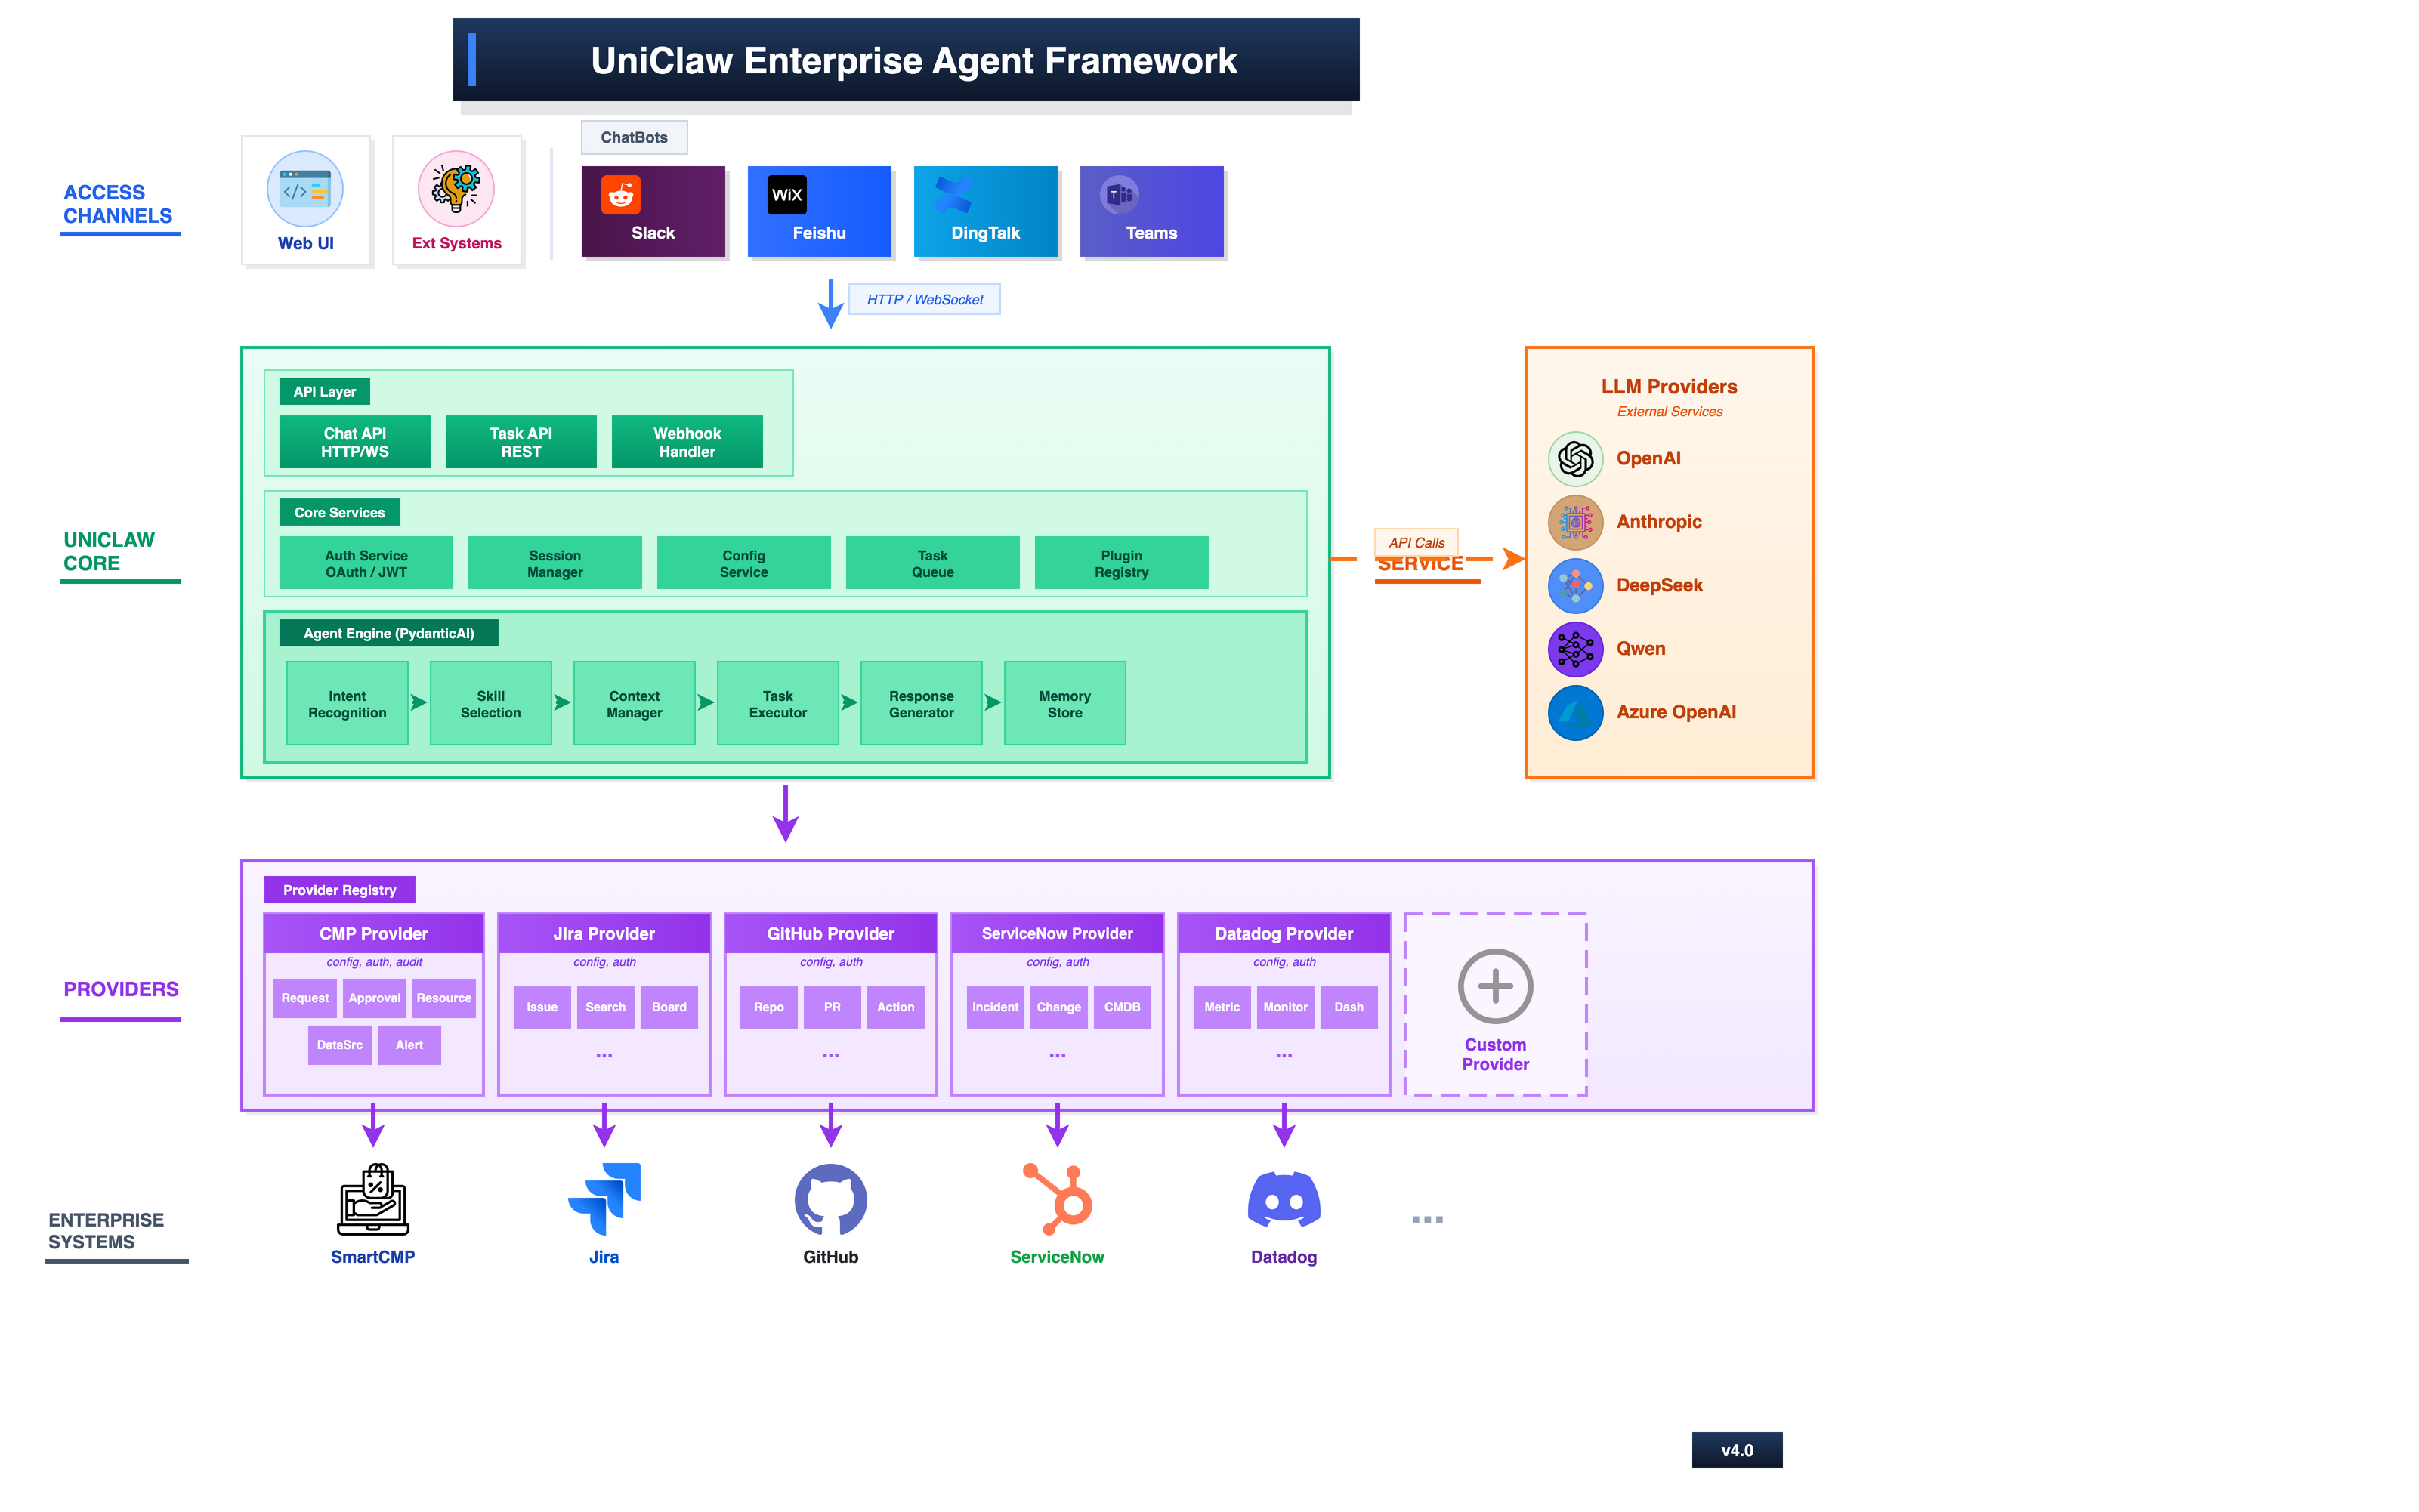
从入口通道到 Core,再到 Providers 和企业系统,执行路径保持清晰。
从入口通道到 Core,再到 Providers 和企业系统,执行路径保持清晰。
 点击放大
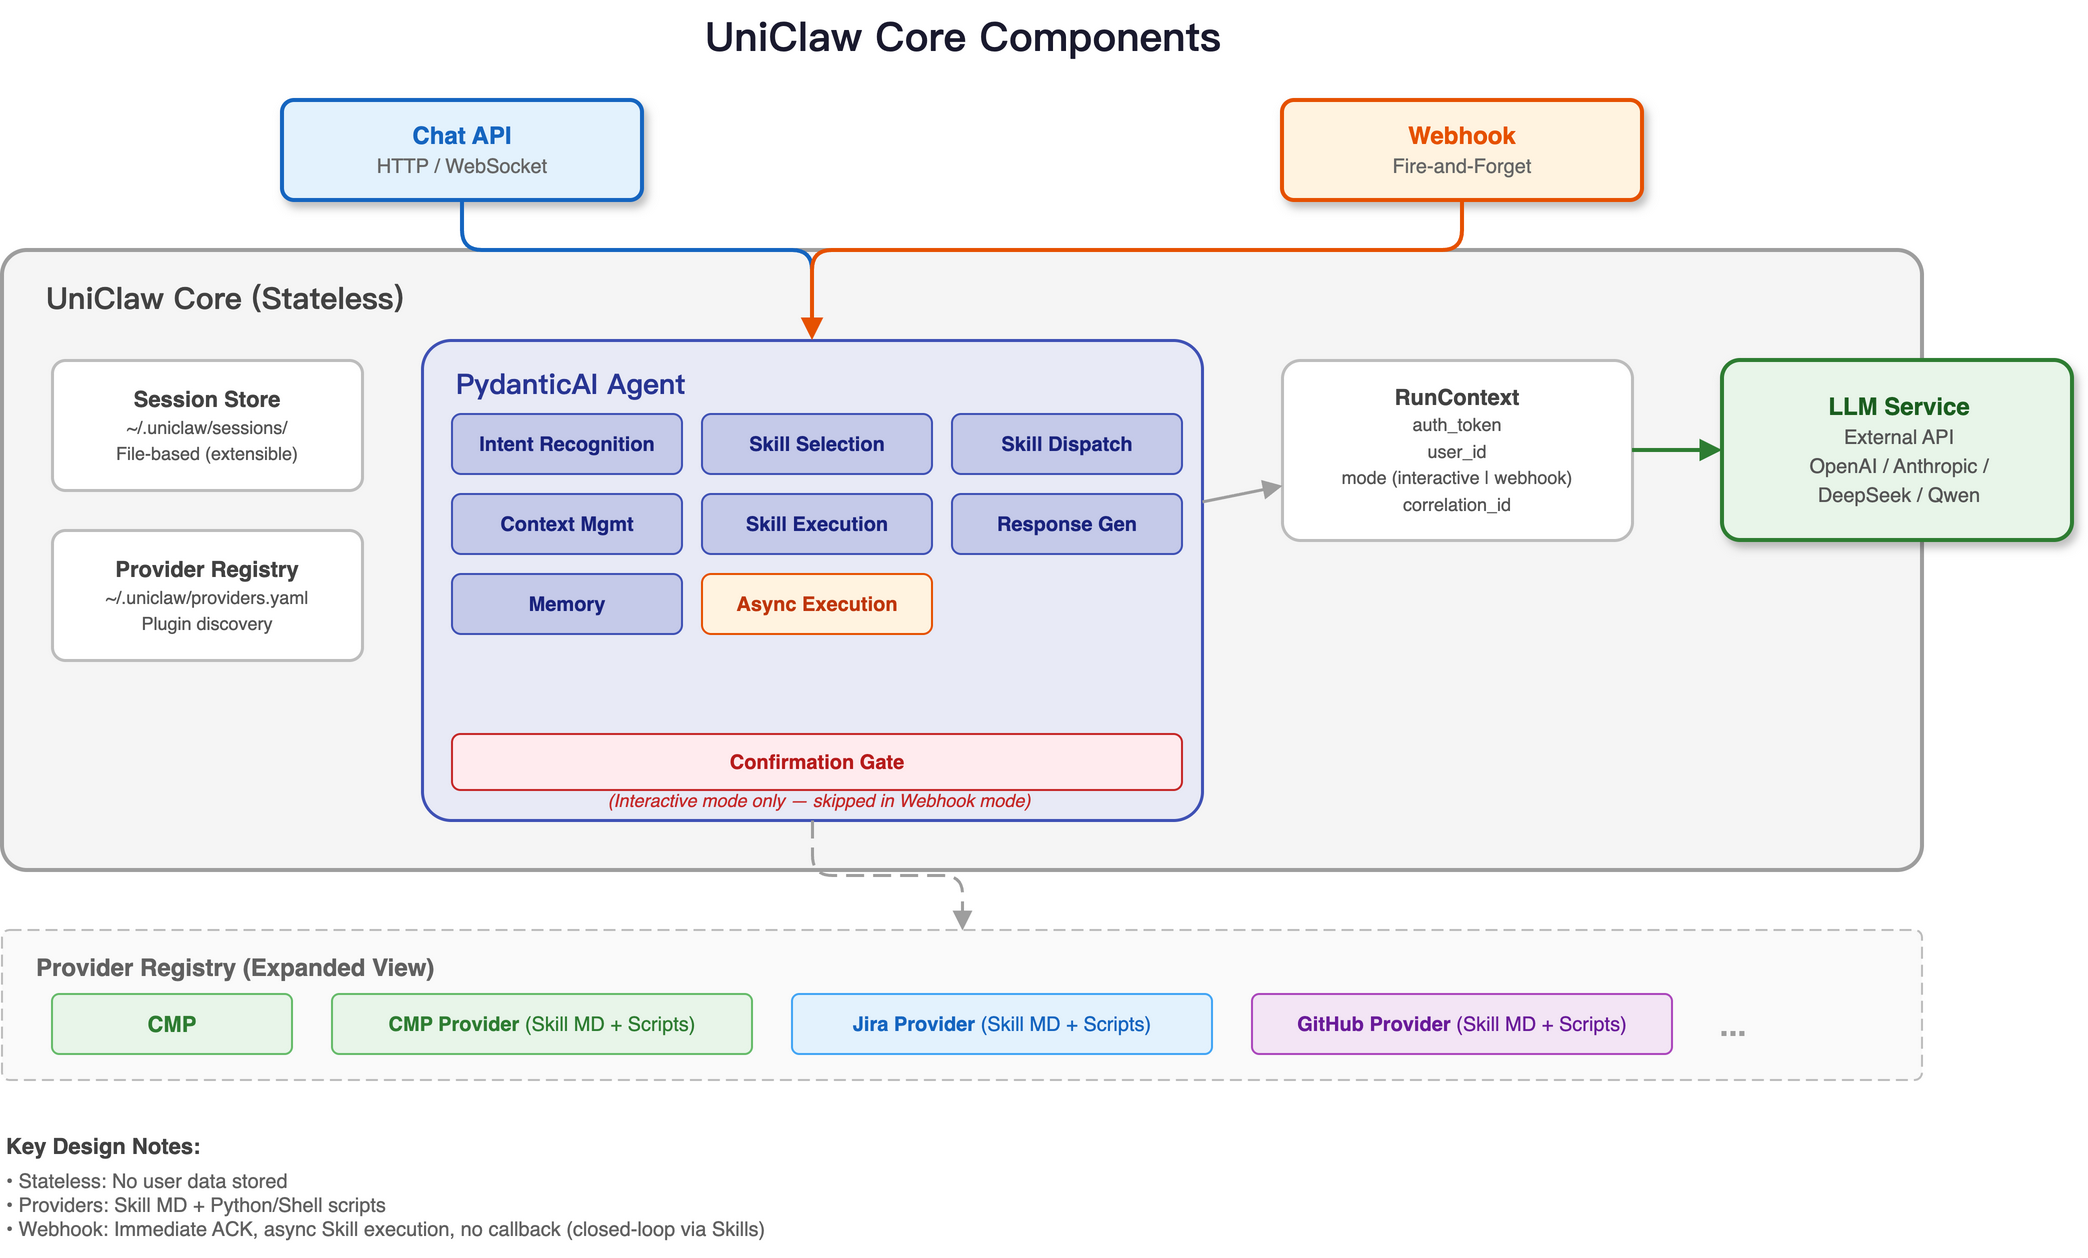
API、Session、Agent Engine、Tools 和 Provider Registry 构成可复用底座。
API、Session、Agent Engine、Tools 和 Provider Registry 构成可复用底座。
 点击放大
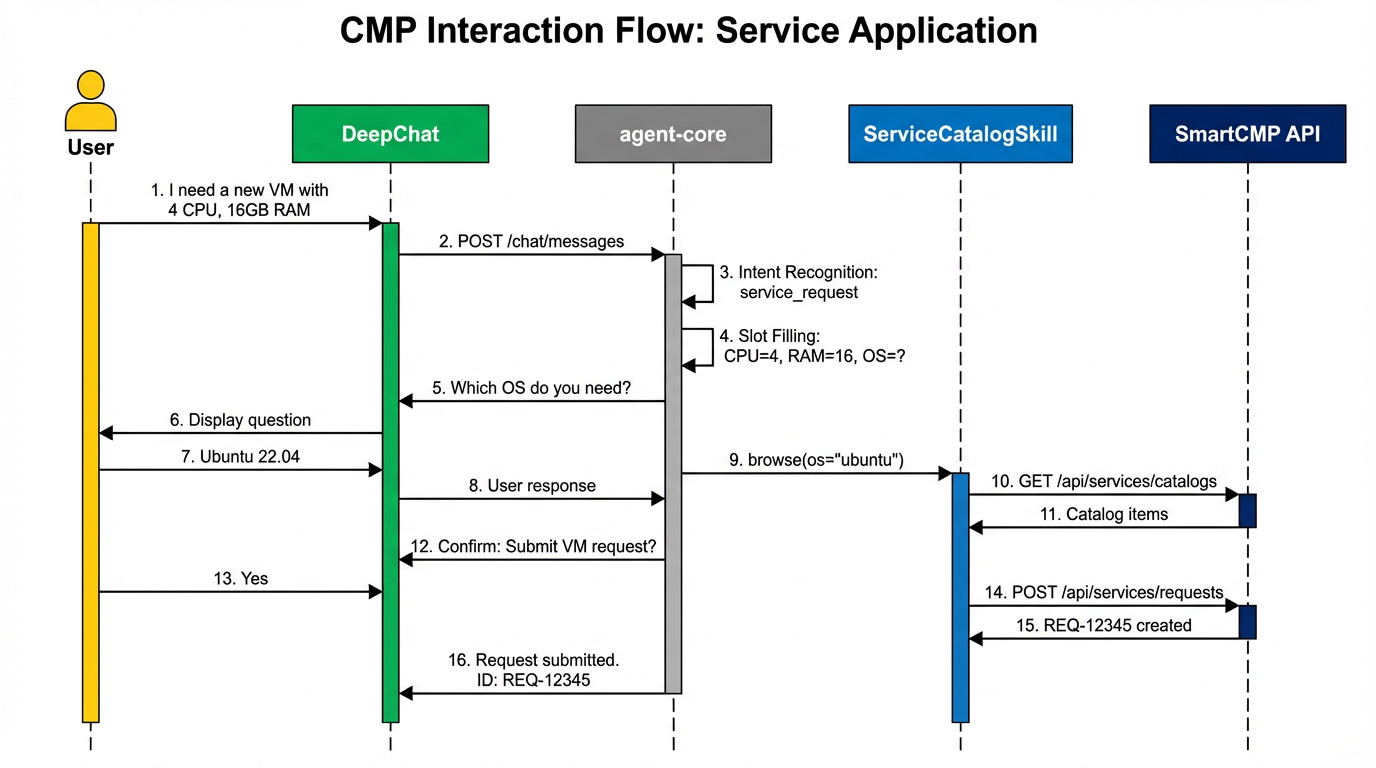
SmartCMP 设计图展示了请求、审批与平台执行之间的关系。
SmartCMP 设计图展示了请求、审批与平台执行之间的关系。
像 OpenClaw 这类个人 Agent 更适合个人效率场景。企业环境需要共享部署、受控访问、Provider 合同和系统侧审计边界,AtlasClaw 把这些要求显式建模。
显式的 Provider 前缀避免技能冲突,让执行目标更清晰,也让 Webhook 调度更安全。
有些团队需要在已有产品中加 AI 模块,有些团队需要统一的跨系统 Agent 入口。AtlasClaw 用同一套核心心智支持两种形态。
通过 Webhook 入口和 provider-qualified skills,现有系统可以把 AtlasClaw 作为 AI 执行层调用,让传统产品无需重建一套 Agent 栈也能获得 LLM 能力。
理解架构之后,下一步就是看 AtlasClaw 如何把外部系统组织成 Providers。